

160家药企被“顶格”拉黑:从最新失信名单,看“带金销售”这笔账到底有多贵
摘要
正文
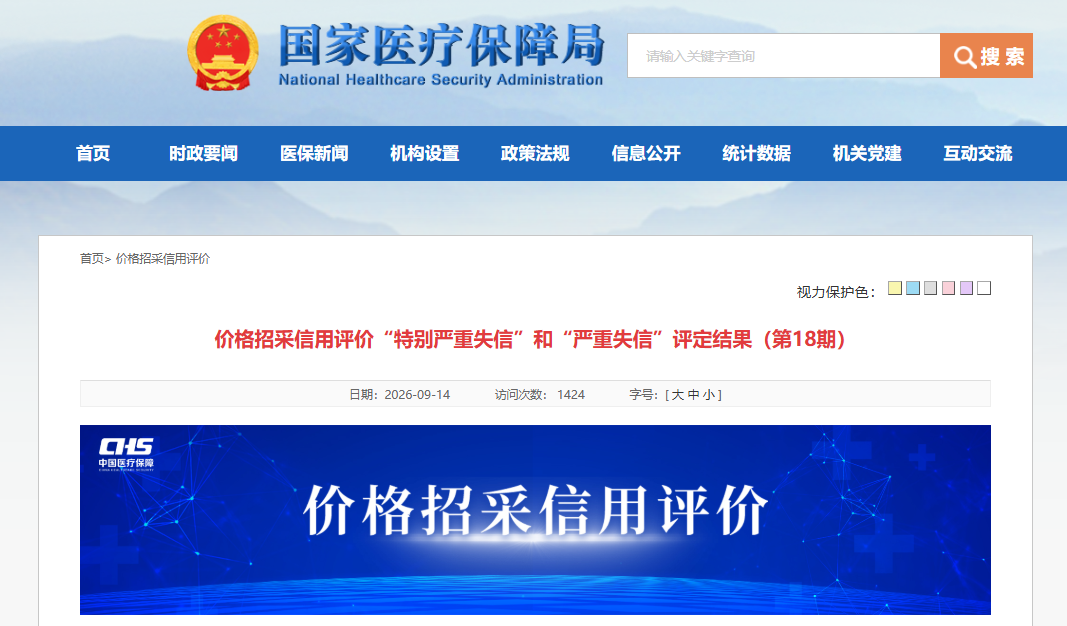
失信等级怎么定的?就看行贿金额
根据现行规则,价格招采信用评级主要依据行贿金额、不正当价格行为、扰乱集中采购秩序等严重程度确定。具体标准很直接:
累计行贿金额1万元以上——评定为“失信”
累计行贿金额50万元以上——评定为“严重失信”
累计行贿金额100万元以上——评定为“特别严重失信”
“特别严重失信”的后果是什么?取消其所有产品在评价省份的挂网和配送资格,同时涉案产品在全国范围内一并取消挂网、投标资格。这意味着失信药企的核心市场准入资格直接被切断。
从“罚款”到“出局”,代价已经完全不同
过去,商业贿赂的代价主要表现为行政处罚和刑事追责。企业缴了罚款,业务照做。但现在多了一条更狠的路径:行贿金额→信用评级→市场禁入。
这是一条比罚款更致命的传导链。行贿50万,就可能被评定为“严重失信”,产品被取消挂网资格,直接退出公立医疗机构采购体系。行贿100万,则面临全国范围的挂网资格取消。
更值得关注的是穿透式追责。此前有案例显示,下游经销商的商业贿赂行为被医保部门穿透追溯至上游生产企业,生产企业被评定为失信等级。也就是说,企业把推广“外包”出去,不等于把责任外包出去。
一个极具警示意义的案例
2026年上半年,某药业在无真实交易背景下,自40家空壳咨询公司取得虚开增值税发票,价税合计1.89亿元,被罚款3516万元。随后,医保部门依据信用评价制度启动信用处置,将其评定为“特别严重失信”,取消其全部产品在辽宁省挂网资格,核心产品在全国其他省份同步撤网。
从“罚税”到“出局”,税务与医保两条线由此打通。这笔账算下来,远超企业当初通过虚开发票“节省”的成本。
企业真正该问自己的问题
现在的监管逻辑和过去不一样了。以前靠抽查、靠举报,有偶然性。现在发票流、资金流、合同流、货物流被拉到同一张表上比对,上下游的数据一拉通,异常自己就会浮出来。不需要有人专门盯着你,系统跑一遍,该发现的问题就发现了。
但很多企业面临的实际困难是:知道该自查,却不知道从哪下手;知道有风险,却分不清风险等级。
CIO合规保证组织的《医药企业涉刑风险自查与生存指南》课程,就是按这个思路设计的。三讲内容,第一讲帮你在最短时间内搞清楚企业的风险等级,第二讲拆解出了问题之后的应对流程,第三讲讲的是如何把合规变成企业的长期能力。完成学习并通过考试可获得CIO官方电子证书。
如果企业已经收到调查通知,或者需要专业团队介入做一次穿透式体检,CIO联合资深刑法律师、经侦专家,以办案机关视角提供模拟审计、整改辅导、资产保全、体系重建等专项服务。
这一期名单的数据变化,本质上说明了一件事:信用惩戒正在从“补充手段”变成“主要手段”。罚款可以列入成本,挂网资格没了,就是另一回事了。
规则已经摆在那里了,剩下的只是时间问题。
分享

粤公网安备 44010402001640号 | 互联网药品信息服务资格证编号:(粤)-经营性-2018-0045 | 增值电信许可证:粤B2-20261803 | 粤ICP备11100335号
违法和不良信息举报邮箱:info@ciopharma.com | ©2003-2026 ciopharma.com 广东国健医药咨询有限公司 版权所有